Scholar
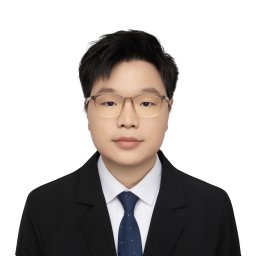
Kangjie Chen
Google Scholar ID: vEPnP6oAAAAJ
Nanyang Technological University
Citations & Impact
Citations
821
H-index
12
i10-index
13
Publications
20
Co-authors
0
Publications
Resume
Academic Achievements
- - Transstratal Adversarial Attack: Compromising Multi-Layered Defenses in Text-to-Image Models, NeurIPS 2025, Spotlight
- - Analogy-based Multi-Turn Jailbreak against Large Language Models, NeurIPS 2025
- - Impact-driven Context Filtering For Cross-file Code Completion, COLM 2025
- - Automated Red Teaming for Text-to-Image Models through Feedback-Guided Prompt Iteration with Vision-Language Models, ICCV 2025
- - USD: NSFW Content Detection for Text-to-Image Models via Scene Graph, USENIX Security 2025
- - TRUST-VLM: Thorough Red-teaming for Uncovering Safety Threats in Vision-Language Models, ICML 2025
- - ART: Automatic Red-teaming for Text-to-Image Models to Protect Benign Users, NeurIPS 2024
- - EvilEdit: Backdooring Text-to-Image Diffusion Models in One Second, ACM MM 2024
- - Boosting Black-box Attack to Deep Neural Networks with Conditional Diffusion Models, TIFS 2024
- - Protecting Confidential Virtual Machines from Hardware Performance Counter Side Channels, DSN 2024
- - BadEdit: Backdooring Large Language Models by Model Editing, ICLR 2024
- - GuardHFL: Privacy Guardian for Heterogeneous Federated Learning, ICML 2023
- - Multi-target Backdoor Attacks for Code Pre-trained Models, ACL 2023
- - Clean-image Backdoor: Attacking Multi-label Models with Poisoned Labels
Research Experience
- Currently a Research Fellow at Digital Trust Centre, Nanyang Technological University, Singapore, working with Prof. Tianwei Zhang and Prof. Kwok-Yan Lam.
Education
- - Ph.D., Nanyang Technological University, Advisor: Prof. Tianwei Zhang
- - M.Eng., Tianjin University, Advisor: Prof. Jianye Hao
- - B.Eng., University of Electronic Science and Technology of China
Background
- Research Interests: Red-teaming and Evaluation of Foundation Models, Safety and Security of LLM-Based Autonomous Agents, Backdoor Attacks and Defenses in Deep Learning, Trustworthy AI.